Le nuove frontiere delle frodi informatiche
Scenario attuale, tecniche emergenti e strumenti di tutela
8' di lettura
Qual è lo scenario attuale e quali sono le tendenze a livello internazionale?
Le frodi informatiche rappresentano oggi una delle principali aree di attenzione nell’ambito della sicurezza digitale a livello globale.
Negli ultimi anni hanno infatti subito una profonda trasformazione: alle iniziative di singoli truffatori o piccoli gruppi si sono progressivamente affiancate organizzazioni criminali strutturate, capaci di operare attraverso reti transnazionali e modelli operativi sempre più articolati.
Sebbene le statistiche disponibili possano differire per metodologia e criteri di rilevazione, emerge con chiarezza un elemento comune: il fenomeno è in costante espansione sia in termini di volumi sia di diffusione geografica generando conseguenze rilevanti sotto il profilo economico, finanziario e sociale.
Il rapporto ENISA Threat Landscape 2026, la relazione annuale dell'Agenzia dell'Unione Europea per la cybersicurezza sullo stato delle minacce informatiche, evidenzia come la pubblica amministrazione rappresenti il settore più esposto, con il 32% degli incidenti censiti. Tra gli altri figurano i servizi alle imprese e i trasporti (8%), l'industria manifatturiera (7%) e il settore finanziario e bancario (6%)1.
Quali fattori sociali ne hanno favorito la diffusione?
L'incidenza delle frodi non è riconducibile esclusivamente all'evoluzione tecnologica, ma anche ai profondi cambiamenti che stanno interessando le nostre abitudini, i comportamenti e le modalità di interazione.
Una parte sempre più rilevante delle attività personali e professionali si svolge infatti online, aumentando la quantità di dati che transitano in rete.
A questo si affianca la capillare presenza di smartphone, tablet e dispositivi connessi, divenuti strumenti di uso quotidiano grazie alla loro accessibilità e semplicità di utilizzo.
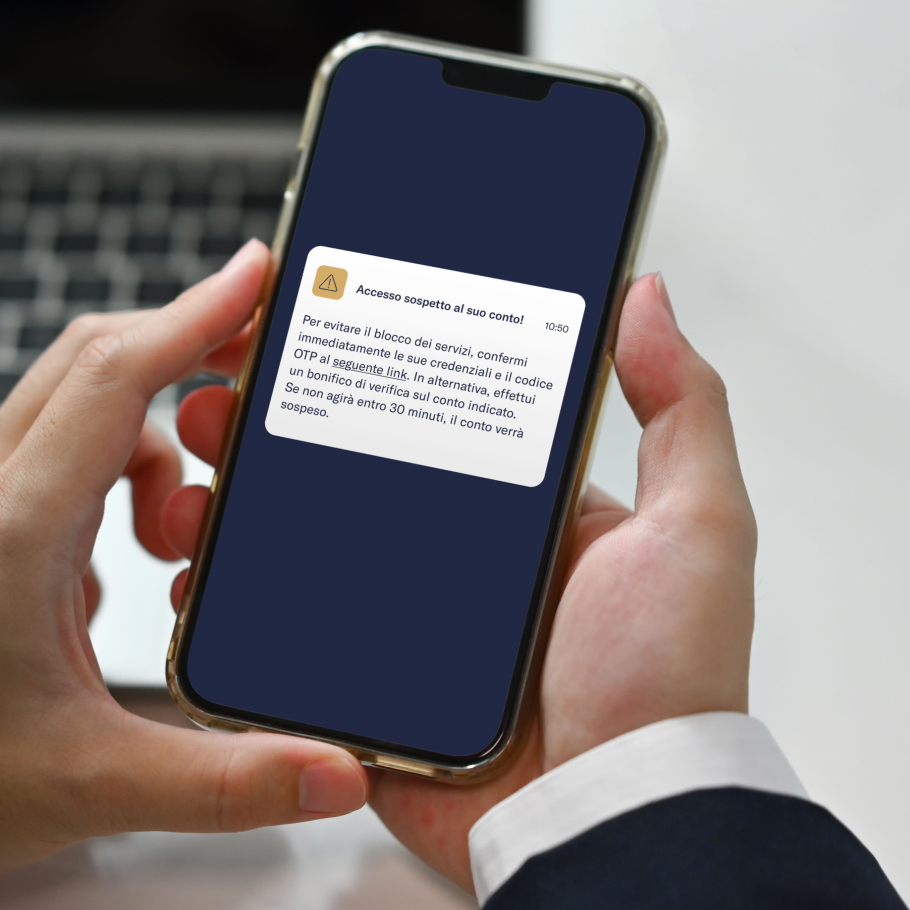
Anche la crescente familiarità con le comunicazioni digitali ha contribuito a creare nuove opportunità per i truffatori. Notifiche, richieste di pagamento, messaggi operativi e aggiornamenti vengono ricevuti frequentemente tramite app o e-mail, rendendo talvolta complesso distinguere una comunicazione legittima da un tentativo di frode.
Un ulteriore elemento è rappresentato dallo sviluppo dei social network, che hanno favorito la condivisione di dettagli professionali, fotografie, esperienze di viaggio o interessi utili per realizzare comunicazioni mirate e particolarmente convincenti. Infine, la notorietà e l'autorevolezza percepita di influencer e creator digitali possono essere sfruttate attraverso la creazione di profili falsi, contenuti manipolati o campagne promozionali ingannevoli volte a pubblicizzare prodotti inesistenti, piattaforme non autorizzate o presunte opportunità di guadagno rapido.
Come stanno evolvendo le tecniche utilizzate dai truffatori?
Le frodi si avvalgono sempre più spesso di soluzioni tecnologiche avanzate per rendere le comunicazioni più persuasive e aderenti al profilo del destinatario.
Accanto ai tradizionali tentativi di phishing tramite e-mail, SMS o applicazioni di messaggistica, si stanno infatti diffondendo forme evolute di ingegneria sociale, che sfruttano le informazioni disponibili online per manipolare e instaurare un rapporto di fiducia con la vittima. L'obiettivo non è più raggiungere un elevato numero di persone con comunicazioni standardizzate, ma realizzare messaggi altamente personalizzati.
L'intelligenza artificiale sta amplificando ulteriormente queste dinamiche grazie alla possibilità di creare contenuti iper-realistici.
Alcuni esempi di tecniche innovative.
Perché il fattore umano continua a essere il principale elemento di vulnerabilità?
La maggior parte delle truffe non si attua aggirando sofisticati sistemi tecnologici, ma facendo leva sul comportamento umano.
I malintenzionati sfruttano emozioni e meccanismi psicologici che possono influenzare il processo decisionale quali il senso di urgenza, la paura, la curiosità o la fiducia riposta in soggetti percepiti come autorevoli.
È il caso, ad esempio, dei messaggi che segnalano presunti problemi sul conto corrente, richiedono l’autorizzazione urgente di un pagamento, contengono link per sbloccare la consegna di un pacco o fanno riferimento a premi da ritirare in tempi brevi. In situazioni di pressione emotiva, diventa più facile abbassare il livello di attenzione e trascurare le verifiche normalmente adottate.
Secondo il Rapporto CERTFin "Sicurezza e Frodi Informatiche in Banca"2, oltre l'80% delle frodi ai danni della clientela che vanno a buon fine trae origine da tecniche di manipolazione psicologica. Inoltre, nella quasi totalità dei casi le operazioni fraudolente vengono autorizzate dagli stessi clienti attraverso procedure di autenticazione regolarmente completate.
In un contesto in cui le difese tecnologiche sono sempre più avanzate, il cybercrime tende quindi a concentrarsi sull'elemento percepito come più vulnerabile nella catena di difesa di aziende, organizzazioni e istituti finanziari: la persona.
Quali misure concrete possono aiutare a rafforzare la sicurezza?
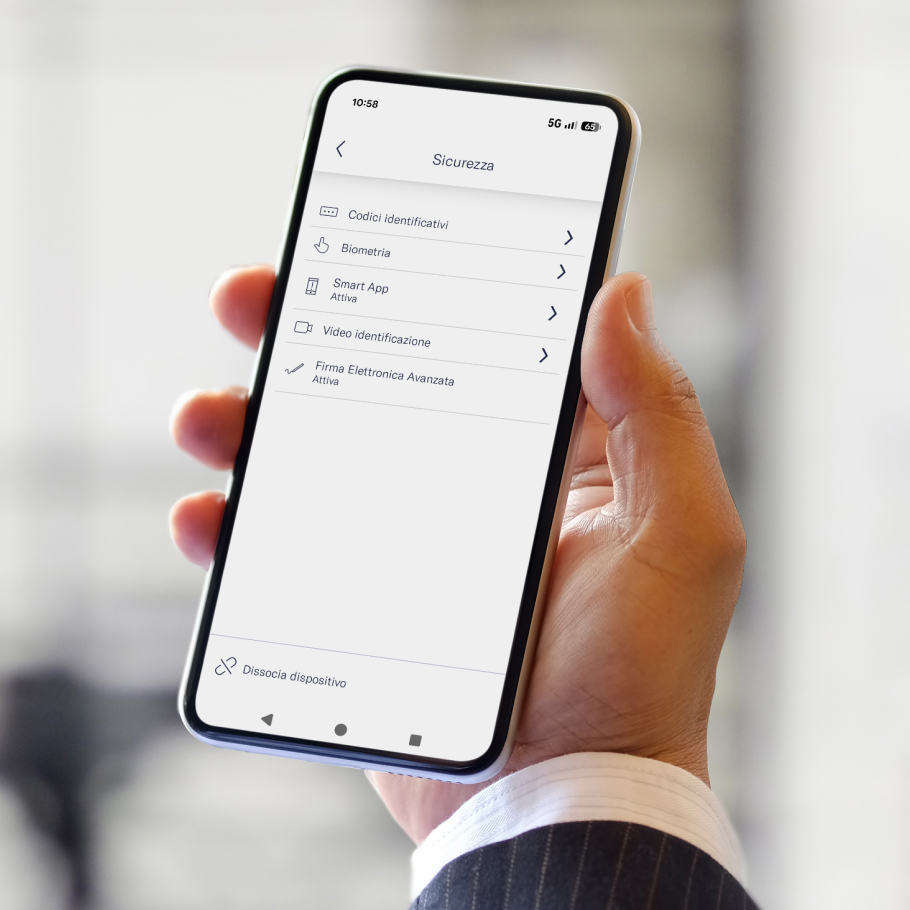
In questo scenario caratterizzato da minacce sempre più insidiose, un’adeguata consapevolezza e un aggiornamento costante rappresentano alcuni dei più efficaci strumenti di protezione. Sebbene il rischio non possa essere eliminato completamente, l'adozione di comportamenti prudenti e di semplici accorgimenti può contribuire a ridurre significativamente la probabilità di subire una frode.
In presenza di richieste insolite o inattese è sempre consigliabile non compiere azioni, ma verificarne prima l'autenticità attraverso i canali o i recapiti ufficiali del presunto mittente.
1 ENISA, ENISA Threat Landscape 2026
2 CERTFin, Rapporto "Sicurezza e Frodi Informatiche in Banca", anno 2026
Mediobanca Premier non garantisce e non può essere considerata responsabile per l’esattezza e la completezza dei contenuti, né per l’uso che i destinatari del documento o terzi ne facciano, né per qualsiasi conseguenza derivante, direttamente o indirettamente, dalla lettura, dall’elaborazione o dall’utilizzo delle informazioni contenute nel presente documento o da qualsiasi evento che venisse da chiunque ad esso ricondotto.
Il contenuto di questo articolo è di proprietà di Mediobanca Premier S.p.A. pertanto non può essere in alcun modo riprodotto, fotocopiato o duplicato, in parte o integralmente; né trasmesso o diffuso senza il preventivo consenso di Mediobanca Premier.